
個人情報の流出に備える!被害を防ぐための「基本のキ」
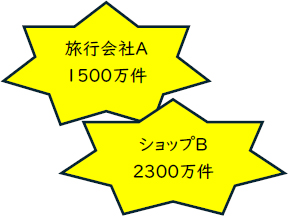
企業からの個人情報漏えいが急増しています。
メールアドレスが流出した場合、フィッシングメールが増える恐れがあります。
ひとつパスワードが流出すると、同じパスワードを使っている他のサイトで不正利用される恐れもあります。
不正利用や二次被害を防ぐため「基本のキ」を知っておきましょう!
1. パスワードの基本のキ
- パスワードは“使いまわさない!”一つ漏れたら全部危険!
通販や金融などの重要なサービスを優先に、長くて複雑なパスワードに変更しましょう(15文字ほどの長いフレーズが有効)。覚えられない場合はノートに書いて保管する方法も有効です(スマホにメモするより安全)。 - 2段階認証・パスキー設定をうまく使いましょう
ログイン時の追加認証や、指紋・顔認証(パスキー)を設定することで、パスワード漏えい時やフィッシングメールによる乗っ取りを防ぎます。
2. メールの基本のキ
- メールやSMSの“URL”“・・・はこちら”などは押さない!
フィッシングメールによる詐欺を防ぐため、「ブックマーク」や「公式アプリ」からアクセスします。
※これまでのフィッシングメールに関する注意喚起はこちら
https://saitama-higainakusukai.or.jp/topics/251127_01.html - 【開封確認】には「いいえ」を選択!
開封確認を送信した場合、さらにメールや電話がかかってくる可能性も! - 届いたメールのURL(ドメイン名)を確認する
「o」と「0」が入れ替わったなどの偽のメールアドレスやURLではないか、チェックします。 - ログイン通知や利用履歴を小まめに確認する
身に覚えのないログインや利用がないか定期的に確認しましょう。 - 端末やクラウドの安全設定
OS・アプリを常に最新に更新します。
フリーWi-Fiを利用する時は、金融操作・ファイル送信・パスワード変更などの重要な操作は避けましょう。
3.電話や訪問の基本のキ
- 電話で「暗証番号」「お金」「クレジットカード」の話が出たら全部詐欺!
「急いで」「今すぐ」は詐欺の合図。一度電話を切って家族に確認を。 - 突然訪問してきた警察官、偽物?本物?
「あなたの口座が犯罪に使用」「逮捕状が出ている」「LINEに誘導」は全部詐欺!
メールで「流出のお知らせが届いた」ときに行うこと
- メール記載のURLを押さずに公式サイト・アプリで真偽を確認
「漏えい通知」を装った偽メールに注意し、公式サイトの案内を確認してから対応を進めます。 - 該当サービスおよび同じパスワードの他サービスを変更
使い回しがある場合は、被害拡大を防ぐためすぐ変更します。 - カード明細の確認・信用情報機関への「本人申告」
運転免許証などの身分証画像が流出した場合は信用情 報機関(JICC、CI、C)、全国銀行個人信用情報センターなどへ本人申告を行います。
クレジットカードの不正利用が疑われる場合は、まずカード会社に連絡しましょう。
トラブルに遭った時や不安が残る場合は相談!
各サービスの窓口、個人情報保護委員会、警察相談専用電話「#9110」、消費者ホットライン(188)などに相談しましょう。